AI Agent 沙箱与 Android 权限:运行隔离、手机授权和动作确认怎么分清
用三层边界理解 AI Agent 安全:运行时沙箱限制代码和资源,Android 权限限制手机访问,动作确认决定是否继续执行可见步骤。
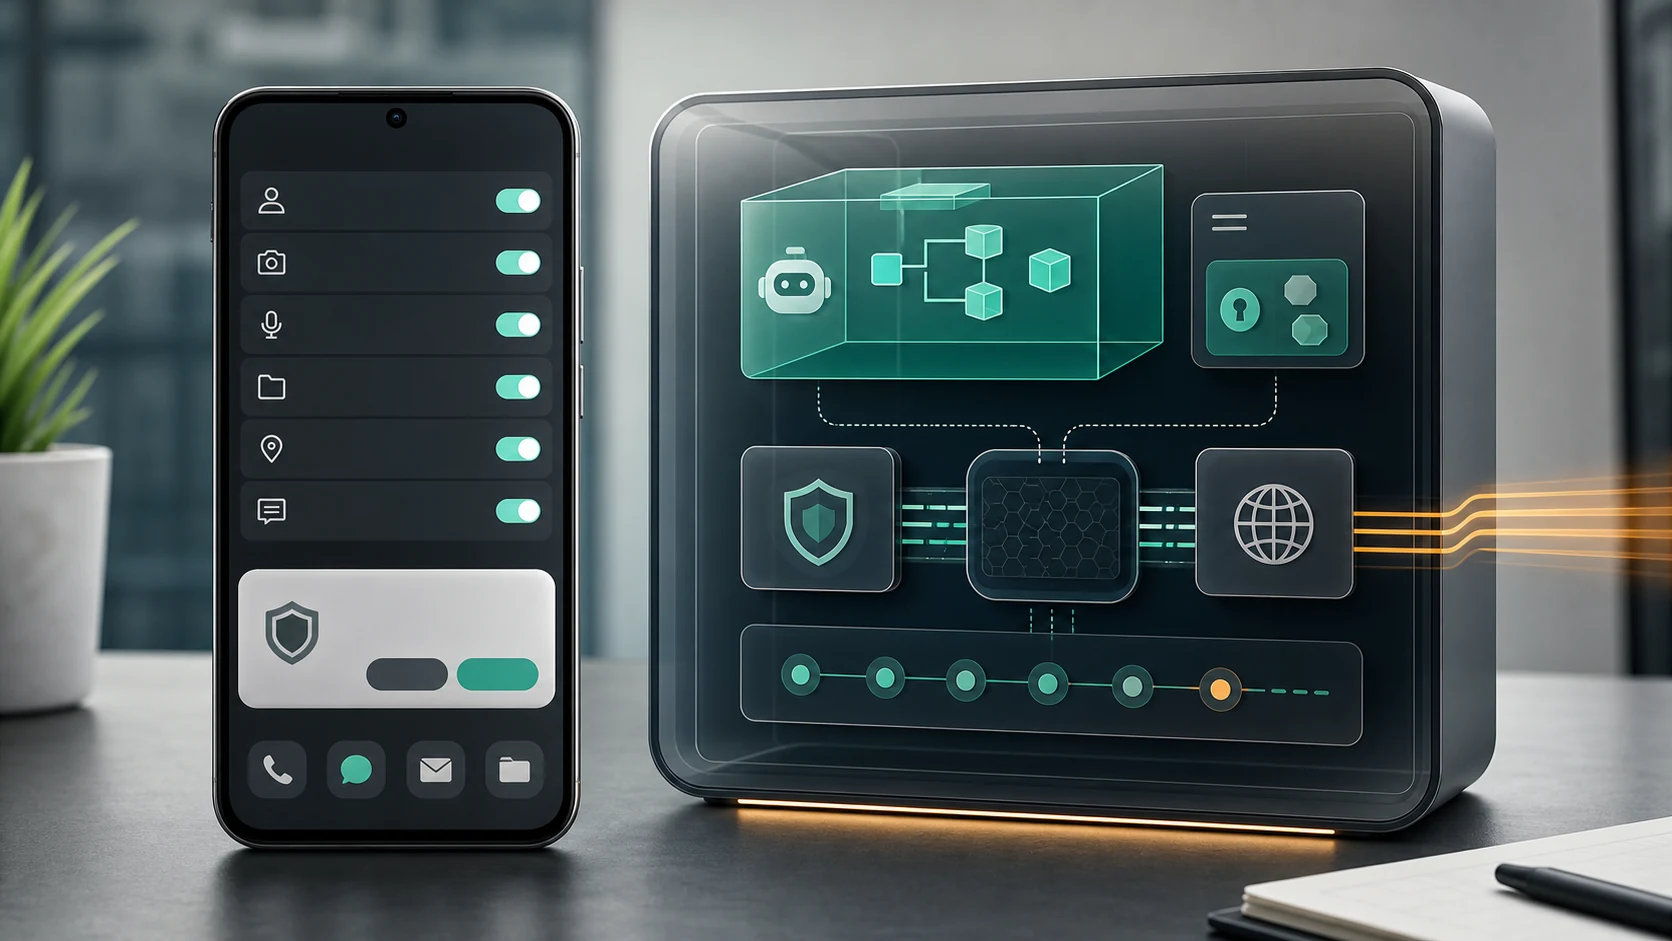
- AI Agent 沙箱、Android 权限和动作确认回答的是三个不同问题:代码在哪里运行、手机资源能否访问、用户是否允许继续执行。
- Android 本身已有应用沙箱;运行时沙箱可以隔离工作负载,但仍要限制映射文件、网络和可用凭据。
- FoneClaw 处理的是受支持的 Android 手机动作:读取当前可访问界面、把文字放入可编辑字段,并按策略处理确认。
- 把远程分析变成手机草稿时,应手动提供必要文本、核对收件人和正文,再单独决定是否发送;结果不确定时先检查实际应用状态。
三层保护回答不同问题
讨论 AI Agent 沙箱与 Android 权限时,最容易混淆的是把“隔离运行”当成“已经允许手机动作”。更实用的拆法是三层:运行时沙箱管代码和资源边界,Android 权限管手机数据和受限动作,动作确认管这一次具体任务是否应该继续。
| 保护层 | 它控制什么 | 它不等于什么 | 用户应检查什么 |
|---|---|---|---|
| 运行时沙箱 | 代码、文件、进程、网络和主机之间的隔离 | 不自动禁止所有联网,也不自动决定哪些数据该分享 | 允许访问哪些文件、网络和凭据 |
| Android 权限 | 应用能否访问受限数据或执行受限动作 | 不证明某个收件人、正文或按钮选择是正确的 | 当前授予了哪些权限,是否只给必要访问 |
| 动作确认 | 某次任务是否继续执行,例如填写、发送、修改或打开 | 不替代系统权限,也不回滚已经发生的外部结果 | 目的地、内容、结果和失败后的下一步 |
Android 应用沙箱说明写明,Android 通过 Linux 用户 ID、进程和内核级机制隔离应用,应用通常不能访问彼此的私有数据。也就是说,手机本身已经有应用隔离;远程 Agent 运行时沙箱和 Android 应用沙箱不是同一件事。
沙箱仍要限制文件和网络
运行时沙箱很重要,但它不是“没有网络、没有文件、没有数据外流风险”的同义词。gVisor 安全架构说明把 gVisor 描述为在沙箱应用和宿主内核之间增加边界;同时也说明,沙箱应用仍可访问被映射的文件和被允许的网络资源,网络限制需要额外策略。
这给 AI Agent 一个清楚启发:隔离只能说明工作负载不直接等同于宿主环境,不能替你决定哪些文件应被挂载、哪些域名能访问、哪些凭据可用、哪些输出可以带出沙箱。一个分析型 Agent 可以在隔离环境里处理文件,但如果你把客户名单映射进去并允许联网,沙箱本身不会替你判断这是否合适。
因此评估沙箱时,问题要具体:它如何限制文件系统,网络策略在哪里设置,凭据是否单独托管,日志能否追踪访问,任务结束后状态如何保留或清理。隔离是安全架构的一层,不是完整答案。
Android 访问和动作确认要分开
Android 权限管的是手机侧访问。Android 权限概览说明,权限用于保护受限数据和受限动作,并区分安装时权限、运行时权限和特殊权限。运行时访问受限数据时,还需要检查当前授权状态。
这和动作确认是两件事。应用获得某项权限,只说明系统允许它在相应范围内访问资源;它不自动证明某条消息该发给谁、某段文字是否正确、某个按钮是否该点。比如通讯录权限可以帮助找到联系人,但“选哪个联系人”仍是任务层判断;可访问当前文本框并不代表可以直接发送。
FoneClaw 的手机动作也按这个边界处理。我们使用当前可访问屏幕和受支持工具执行 Android 步骤;屏幕变化后要重新读取可见状态。文本输入只把文字放入识别到的可编辑字段,不会提交、发送或按回车。审批行为取决于全局和单项策略;对会产生后果的动作,应使用需要确认的配置。关于技能和权限为什么不能只看安装前扫描,可以继续看AI Agent 技能安全:为什么手机 Agent 不能只靠安装前扫描;关于受支持手机动作如何从意图进入确认、执行和验证,可以看AI 智能体控制 Android 手机:从自然语言意图到确认、执行和验证。
把分析结果变成已复核手机草稿
下面是一个示例流程,用来说明三层边界如何配合:你在远程分析环境里得到一段客户反馈摘要,想把它变成 Android 手机上的消息草稿。第一步不是让远程沙箱直接控制手机,而是由你手动提供必要、非敏感的分析结论,例如“客户关心交付时间,希望周五前收到确认”。
第二步是在手机侧明确目的地和正文。一个合适的请求是:“打开当前聊天应用,读取当前界面,把这段草稿放进与李老师的对话输入框:我们正在核对交付安排,会在周五前再次同步进度。不要发送。”FoneClaw 会基于受支持的 Android 能力读取当前可访问界面,确认当前可编辑字段,并把文字放入字段中。这个文本输入动作本身不会发送。
第三步是用户复核。你应检查头像、联系人姓名、会话上下文、完整正文、是否包含客户隐私、是否有附件或账号切换提示。真正发送是单独决定;如果你希望保留人工发送,就让草稿停在输入框。如果企业要求进一步限制数据路径,还要看所选模型是否在线处理上下文。关于本地与云端信任取舍,可以读AI Agent 信任指南:本地手机 Agent 与云端 AI 安全怎么选。
这个示例采用手动转移分析结论、手机侧单独读取界面和单独复核发送的流程。远程分析、手机权限和发送决定各自独立,用户在每层都能看到要分享什么、要写入哪里、是否继续。
结果不确定时不要重复执行
失败恢复也要分层处理。权限被拒绝时,先停下来说明缺少哪类访问,并让用户决定是否授权或改用手动步骤。屏幕变化时,重新读取当前可见界面,再选择目标字段;不要复用旧的屏幕状态。文本已经放入输入框但未发送时,可以直接让用户检查并编辑。
| 问题 | 安全恢复方式 |
|---|---|
| 权限不足 | 说明需要的访问,用户决定授权、改任务或手动处理 |
| 目标界面变化 | 重新读取当前屏幕,确认字段和按钮后再继续 |
| 发送结果不确定 | 先检查真实应用状态、会话和送达提示,再决定是否补发 |
| 沙箱任务回滚 | 只影响运行时状态;已经发出的消息或外部动作不能靠沙箱快照撤回 |
不确定时重复点击或重复发送,往往比停下来检查更危险。需要更细的排查方法,可以看手机智能体失败调试与恢复:Android AI 助手根因分析与最小重试手册。
逐层索要证据
评估一个 AI Agent 安全方案时,逐层问证据。运行时层:哪些文件、网络和凭据可访问,日志在哪里,状态如何恢复。Android 层:需要哪些系统权限,是否只在必要时访问,当前屏幕变化后是否重新确认。动作层:收件人、正文、目标应用、按钮和最终结果是否可见。
FoneClaw 的当前能力范围可在FoneClaw 功能页面核对。对用户来说,可靠的边界不是一个安全名词,而是每一步都能回答:它能碰到什么、准备做什么、结果在哪里、失败后怎么安全停下。这样,AI Agent 沙箱、Android 权限和动作确认才能各司其职。