FoneClaw 与 LikeClaw 对比:云端工作区和安卓手机动作怎么选
按任务位置比较 FoneClaw 与 LikeClaw:LikeClaw 适合云端沙盒、代码、文件、浏览器和集成任务,FoneClaw 适合在安卓手机上执行受支持的可见界面、文本和文件相关动作。
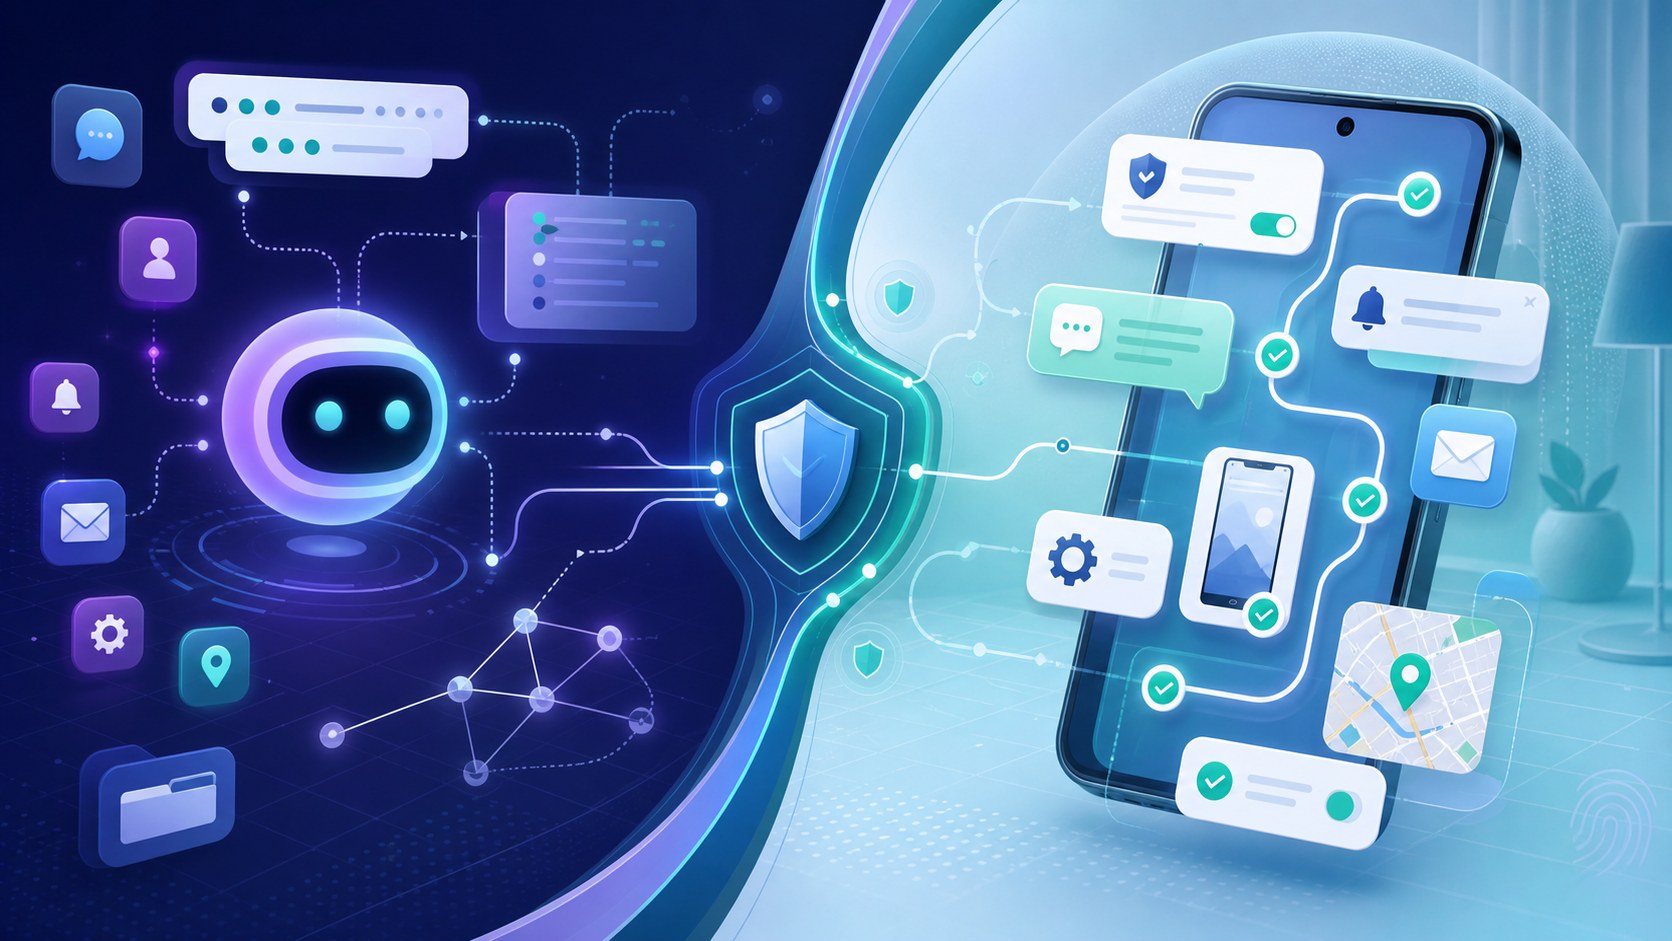
- LikeClaw 是 AIWIZE 面向消费者和小团队的云端 Agent 产品,重点在隔离任务、代码执行、文件、浏览器、后台任务和 OAuth 集成。
- FoneClaw 的重点在用户手机上的受支持 Android 动作:打开应用、读取可访问界面、点选当前识别控件、滚动和填入当前可编辑文本框。
- 选择时先看任务在哪个工作区发生:云端文件、网页和连接服务适合 LikeClaw;本机应用、可见文本框和手机权限内动作适合 FoneClaw。
- 两者没有自动互通承诺;点数、权限、数据路径和最终结果都要按各自产品与任务单独检查。
先看任务属于哪个工作区
FoneClaw 与 LikeClaw 对比,关键不是谁更像“万能 Agent”,而是任务真正发生在哪里。LikeClaw 官方网站把它描述为 AIWIZE 面向消费者和小团队的云端原生 Agent 产品,能在云端沙盒里处理代码、文件、浏览器、后台任务和连接服务。FoneClaw 的工作区则是用户自己的 Android 手机:我们处理受支持的本机应用打开、可访问屏幕读取、当前控件点击、滚动和文本填入等动作。
如果你要整理资料、运行代码、生成文件、用浏览器处理网页任务,或者通过 OAuth 连接云端服务,LikeClaw 更贴近任务位置。如果你要在安卓手机上打开某个应用、查看当前可见界面、准备一段未发送的文字、在受支持路径里处理本机文件或手机动作,FoneClaw 更适合进入候选。两者都能执行任务,但执行环境不同,权限和结果检查也不同。
想先理解手机端执行的确认和回退方式,可以读AI 智能体控制 Android 手机:从自然语言意图到确认、执行和验证。
LikeClaw 实际提供什么
LikeClaw 的官方页面介绍了隔离任务、持久文件、代码执行、浏览器任务、后台运行和 OAuth 连接集成等能力;用户不需要自备模型 API Key 才能使用它描述的云端 Agent 工作区。这样的产品更像一个云端任务空间:你把资料、网页、文件或连接服务交给它处理,它返回文件、报告、网页操作结果或集成服务里的变化。
官方也描述了每个任务使用隔离沙盒,并在任务后销毁沙盒,同时文件可以保留。这个说法适合说明它的架构方向,但不等于“绝对安全”或“所有数据都被删除”。如果任务涉及 OAuth、浏览器会话、上传文件或生成文件,用户仍要看授权范围、保留内容和结果是否可撤回。
LikeClaw 官方还说明技能市场中的技能会在发布前经过审查;由于官方对 ClawHub 导入准备情况的描述并不完全一致,实际可用技能和导入方式应以账号内当前界面为准。LikeClaw 的 Google Play 应用页说明它有 Android 客户端,但移动客户端不等于能任意控制手机上的其他 Android 应用。它的强项仍应按云端工作区来理解。
按具体任务和输出结果对比
下面按任务和可见结果来比较。
| 任务 | LikeClaw 更适合的情况 | FoneClaw 更适合的情况 |
|---|---|---|
| 资料、表格、代码和文件处理 | 任务在云端文件、浏览器或代码环境中完成,输出是文件、报告、数据处理结果或网页操作结果。 | 任务涉及手机本地可访问文件或应用内可见内容,需要按 Android 权限和支持路径处理,并在手机上查看结果。 |
| 连接 Web 服务 | 需要通过 OAuth 授权云端服务,让 Agent 在连接服务里执行或整理信息。 | 需要在手机应用里查看当前页面、准备文本、进入一个可见流程,或把结果放到当前可编辑字段。 |
| 安卓应用里的文本草稿 | 可以先在云端生成文案或回复草稿,再由用户复制到手机。 | FoneClaw 可把文字填入当前可见的可编辑文本框;文本输入本身不会提交、发送或点击按钮。 |
| 手机界面操作 | Android 客户端用于访问 LikeClaw 服务,但不能直接证明它能控制任意手机界面。 | FoneClaw 可打开应用、读取可访问界面、点选最新屏幕读取识别的控件并滚动;目标不清楚时应停止,让用户确认。 |
| 跨产品使用 | LikeClaw 生成的文件或报告可由用户下载、复制或转移。 | FoneClaw 不能自动访问 LikeClaw 沙盒;如果两者一起用,需要用户手动转移文件或文本,并重新检查权限和结果。 |
对读者来说,最重要的是能否看到一个文件、一个网页结果、一个未发送草稿、一个手机里的可见状态,或者一个明确完成的动作。
检查设置和费用类别
LikeClaw 的设置重点在账号、云端工作区、浏览器或移动客户端、连接服务授权和预付点数。官方页面说明它采用点数购买方式;实际可用点数、价格、限制和任何临时赠送,应以当前账号内显示为准。LikeClaw 不要求用户自备模型 API Key。
FoneClaw 的设置重点在 Android 权限、可访问界面、当前应用状态,以及模型路径。我们有默认模型路径,也支持配置兼容的模型 API;这和 LikeClaw 的点数是两套路径,不能互相替代。当前能力范围可查看FoneClaw 功能页面。
如果你的任务大多是云端资料处理,先核对 LikeClaw 的账号、点数和连接权限;如果任务在手机上发生,先核对 FoneClaw 所需的 Android 权限、可见界面和要执行的具体动作。
看清每个权限授权了什么
LikeClaw 的权限多与云端工作区有关:上传文件、保留文件、打开浏览器任务、连接 OAuth 服务、让任务在后台继续运行。官方所说的隔离沙盒有助于理解任务边界,但用户仍要知道哪些文件会保留、哪些集成服务被授权、任务完成后结果在哪里查看。
FoneClaw 的权限多与手机动作有关:打开应用、读取当前可访问屏幕、点选当前识别控件、滚动、替换当前可编辑字段文本,以及在受支持路径里处理手机文件。手机文件操作需要支持的路径和权限;FoneClaw 不会自动进入另一个产品的云端沙盒。审批提示也会跟随全局和单项策略变化,不是所有动作都用同一种确认方式。
如果你配置了在线模型,手机屏幕上下文可能进入对应模型提供方的处理路径。关于沙盒、云端权限和本机权限的差异,可以继续看AI Agent 沙盒与手机权限:安全 Agent 为什么仍然需要边界;要比较执行位置和数据路径,可参考2026年云端AI智能体 vs 本地AI智能体:哪条路线更适合你的手机?。
用一个小任务做选择
实际选择前,可以做一个不含敏感信息的小任务。用 LikeClaw 时,让它处理一个公开网页或示例文件,检查是否能返回可下载文件、清楚的报告或连接服务里的可验证结果。用 FoneClaw 时,选择一个手机端低风险任务:打开应用、读取当前可见界面、把一段短文字放进文本框但不发送,或者在支持路径里定位一个本机文件。
记录三点就够了:任务属于云端还是手机,权限授权给了谁,最后结果在哪里确认。如果需要同时使用两者,建议把 LikeClaw 的文件或文字结果手动转入手机,再用 FoneClaw 处理受支持 Android 步骤;不要假设两者会自动互通。
简化成一句话:文件、浏览器、代码和 OAuth 连接任务,优先看 LikeClaw;手机当前界面、文本框、应用打开和 Android 权限内动作,优先看 FoneClaw。最终选择应来自可验证结果,而不是产品名字相似度。